
Съдържание
Какво е Cloudflare?
Cloudflare е водеща компания в областта на уеб сигурността и производителността, която предоставя услуга за глобално дистрибутиране на съдържание – CDN (Content Delivery Network).
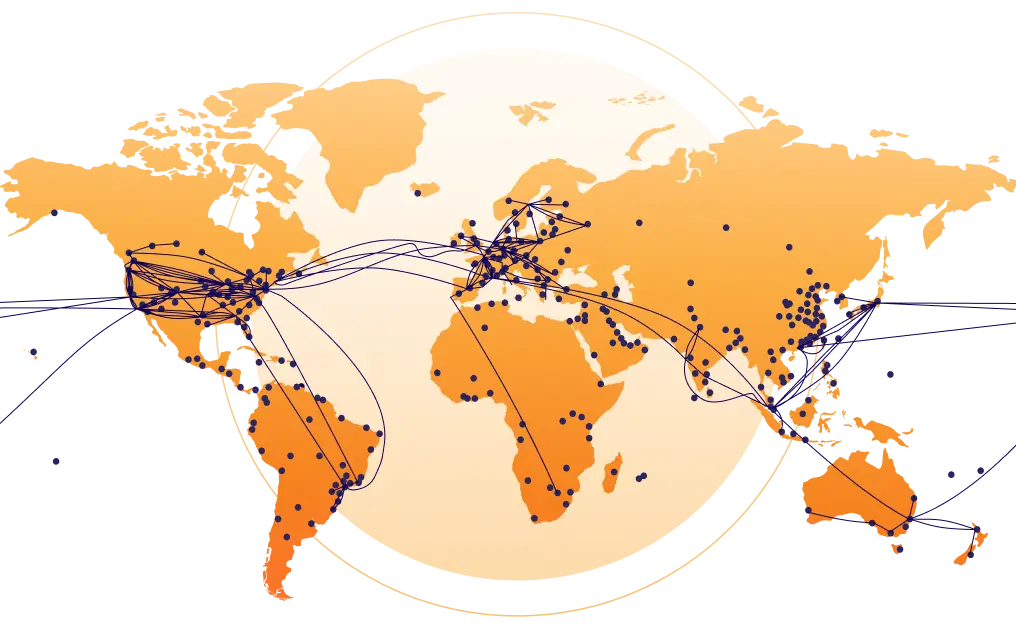
CDN мрежата на Cloudflare се състои от над 330 сървъра, разположени в различни държави по цялото земно кълбо. Когато посетител се опита да зареди вашия сайт, статичното съдържание (изображения, CSS, JavaScript) се доставя от най-близкия до него сървър, вместо от оригиналния хостинг. Резултатът е значително по-бързо зареждане, независимо от географското местоположение на потребителя.
Как работи на практика?
При активиране на Cloudflare, вашият сайт започва да се зарежда през инфраструктурата на CDN мрежата. Всяка заявка първо преминава през Cloudflare, където се извършва:
- Кеширане на статичното съдържание – изображения, CSS, JavaScript и други файлове се съхраняват на edge сървърите
- Филтриране на трафика – злонамерени заявки се блокират преди да достигнат до вашия сървър
- Оптимизация – gzip компресия, минификация на код и други техники за ускоряване
Защо да използвате Cloudflare?
Производителност
Кешираното съдържание се сервира от най-близката локация до посетителя, което намалява времезакъснението (latency) и ускорява зареждането на сайта.
Cloudflare предлага различни нива на кеширане, които трябва да се конфигурират спрямо спецификата на вашия уебсайт:
- Стандартно ниво – кешира статични елементи като CSS, изображения и JavaScript. Подходящо за повечето сайтове.
- Агресивно ниво – кешира всички статични елементи, включително тези със заявки (query strings). Използвайте внимателно при динамични сайтове.
- Режим на разработка (Development Mode) – временно деактивира кеширането за 3 часа, позволявайки незабавен преглед на промените по сайта.
Допълнително, Cloudflare предоставя инструменти за оптимизация като Auto Minify (автоматично минифициране на CSS, JavaScript и HTML), Rocket Loader (асинхронно зареждане на JavaScript) и Early Hints (предварително зареждане на ресурси). Важно: Преди да активирате тези функции, тествайте внимателно – при някои CMS системи и теми (особено при WordPress с множество плъгини) може да възникнат конфликти. Препоръчително е да активирате опциите една по една и да проверявате дали сайтът работи коректно.
Cloudflare за български сайтове
Добрата новина е, че Cloudflare има собствен дата център в София от 2015 г. Преди неговото откриване, българските мрежи се обслужваха от Франкфурт – на над 1000 км разстояние.
Трябва да имате предвид, че маршрутизирането към софийския сървър зависи от няколко фактора: вашия интернет доставчик (ISP), типа план (Free, Pro, Business) и текущата конфигурация на мрежата. При безплатните планове е възможно част от трафика да се маршрутизира през други европейски центрове (Франкфурт, Прага, Будапеща) в зависимост от пийринг договореностите на вашия ISP с Cloudflare.
Cloudflare използва anycast мрежа, което означава, че всеки посетител се свързва с най-оптималния Cloudflare POP (Point of Presence), определен от интернет маршрутизацията в момента (BGP/peering), ISP договорки и физическата мрежова топология. Това не е фиксирано на „план“ (Free/Pro/Business), а се определя от самата мрежа и как тя е имплементирана в конкретната точка.
Тоест:
- Когато Cloudflare има София POP (Point of Presence), трафикът за български потребители обикновено ще се обслужва локално (Sofia) най-близо възможно;
- Но понякога част от трафика може да отиде през друга локация (например Франкфурт, Прага и др.) ако конкретният ISP няма добро локално peer-ing с Cloudflare в София или ако мрежовите пътища/преференции са други. Това не е пряко „ограничение на плана Free“, а по-скоро детайл от BGP маршрутизация и глобална anycast архитектура.
В практиката това означава, че Free/Pro/Business плановете не ограничават географски кои POP-ове може да използвате — Cloudflare автоматично насочва трафика към най-близкия/оптимален POP, независимо от плана.
Защо да използвате Cloudflare дори ако сайтът ви е хостнат в България?
Дори ако хостингът ви е в София и целевата ви аудитория е българска, Cloudflare предоставя значителни предимства:
- DDoS защита – Enterprise-ниво защита от разпределени атаки, която иначе струва хиляди долари
- WAF (Web Application Firewall) – защита от SQL инжекции, XSS атаки и други уязвимости
- Безплатен SSL сертификат – HTTPS за сайта без допълнителни разходи
- Намаляване на натоварването – статичното съдържание се сервира от Cloudflare, спестявайки ресурси на хостинг сървъра
- Always Online – при проблем с хостинга, Cloudflare показва кеширана версия на сайта
- Bot Management – защита от агресивно индексиране и scraping
За сайтове с международна аудитория ползите са още по-големи – посетител от САЩ, Азия или Западна Европа ще получи съдържанието от най-близкия Cloudflare сървър, вместо да чака отговор от български хостинг.
Сигурност
Cloudflare използва многослоен подход за защита, базиран на комбинация от поведенчески анализ, машинно обучение и предварително дефинирани правила за сигурност. Защитата от DDoS атаки обхваща както мрежово ниво (Layer 3 и Layer 4), така и ниво на приложението (Layer 7 – HTTP/HTTPS), като системата автоматично разпознава аномалии в трафика – внезапни пикове, необичайни модели на заявки или подозрителни User-Agent-и – и реагира в реално време.
По отношение на уеб атаките, Cloudflare прилага Web Application Firewall (WAF), който предпазва сайтовете от често срещани уязвимости като SQL injections, XSS атаки, опити за включване на файлове (LFI/RFI) и други заплахи, описани в OWASP Top 10. Освен това платформата активно филтрира SPAM заявки, brute force опити и агресивно индексиране от ботове, които могат да натоварят сървъра или да извличат съдържание без разрешение.
Едно от ключовите предимства на Cloudflare е глобалният характер на защитата. Когато даден IP адрес бъде идентифициран като злонамерен при атака срещу който и да е сайт в мрежата, тази информация може да бъде използвана за автоматично блокиране или ограничаване на същия източник в рамките на цялата CDN инфраструктура. По този начин защитата не е изолирана за отделен сайт, а се подобрява колективно за всички клиенти на Cloudflare.
Благодарение на този мащабен подход и огромния обем обработван трафик, Cloudflare ежедневно блокира десетки милиарди злонамерени заявки. По официални данни компанията спира над 70 милиарда заплахи на ден, включително някои от най-големите и сложни DDoS атаки, регистрирани в интернет историята – атаки, които биха извадили от строя традиционен хостинг или дори цели мрежи, ако не бъдат неутрализирани на глобално ниво.
Надеждност
Функцията „Always Online“ позволява показване на кеширана версия на сайта дори при проблем с хостинг сървъра.
Безплатен SSL
Cloudflare предоставя Universal SSL сертификат без допълнителни разходи. Това означава, че вашият сайт може да работи с HTTPS протокол, без да е необходимо да закупувате и инсталирате собствен SSL сертификат.
Universal SSL покрива:
- Основния домейн (example.com)
- Поддомейни на първо ниво (www.example.com, shop.example.com)
Cloudflare предлага няколко режима на SSL криптиране:
| Режим | Криптиране посетител-Cloudflare | Криптиране Cloudflare-сървър | Препоръчителен за |
| Off | ❌ Няма | ❌ Няма | Никога не използвайте |
| Flexible | ✅ HTTPS | ❌ HTTP | Само ако сървърът не поддържа SSL |
| Full | ✅ HTTPS | ✅ HTTPS (без валидация) | Сървър със self-signed сертификат |
| Full (Strict) | ✅ HTTPS | ✅ HTTPS (с валидация) | Препоръчително – сървър с валиден сертификат |
Важно: Режимът Flexible криптира връзката само между посетителя и Cloudflare, но не и между Cloudflare и вашия сървър. Това означава, че данните пътуват некриптирани в част от пътя и не е подходящ за сайтове с чувствителна информация (онлайн магазини, форми за контакт с лични данни).
Повечето съвременни хостинг доставчици предлагат безплатни Let’s Encrypt сертификати, така че използвайте Full (Strict) винаги когато е възможно.
Безплатният план: Какво включва и защо е толкова щедър?
Cloudflare използва Freemium бизнес модел, като безплатният план предлага изненадващо богата функционалност:
Включено в Free плана:
| Функция | Описание |
| Неограничен CDN трафик | Без лимит на честотната лента |
| DDoS защита | Enterprise-ниво защита от разпределени атаки |
| Universal SSL | Безплатен SSL сертификат за домейна |
| Глобален DNS | Един от най-бързите DNS резолвъри в света |
| Базово кеширане | Статични файлове се кешират на 330+ локации |
| 3 Page Rules | Правила за персонализиране на поведението |
| Базова аналитика | Преглед на трафик, заплахи и производителност |
| IPv6 съвместимост | Достъп до сайта от IPv6 мрежи |
Допълнителни възможности:
- Cloudflare оптимизатор – автоматично обединява CSS и JavaScript файлове в една заявка и извършва минификация, което може да намали до 20% от кода
- Режим на разработка – временно деактивира кеширането, за да виждате промените по сайта веднага
- Email Routing – безплатно пренасочване на имейли от вашия домейн към съществуваща пощенска кутия
- AI Crawl Control – контрол върху достъпа на AI ботове до съдържанието ви
- 1.1.1.1 DNS – безплатен публичен DNS резолвър с фокус върху поверителността
Защо Cloudflare предлага толкова много безплатно?
Cloudflare е компания с ясна мисия: „To help build a better Internet“ (Да помогнем за изграждането на по-добър интернет). Тази мисия не е просто маркетингов слоган – тя определя бизнес решенията на компанията.
Колкото повече сайтове използват мрежата, толкова по-добри данни за заплахи събира Cloudflare и толкова по-ефективна става защитата за всички. Когато бизнесът ви порасне и имате нужда от разширени функции, естествено ще изберете платен план при доставчик, когото вече познавате.
Cloudflare отвъд CDN: Важно е да знаете, че CDN услугата е само една част от екосистемата на Cloudflare. Компанията предлага множество допълнителни платени продукти:
- Cloudflare Zero Trust – корпоративна сигурност без VPN
- Cloudflare Workers – serverless платформа за изпълнение на код на edge сървърите
- Cloudflare R2 – обектно съхранение без egress такси (директен конкурент на Amazon S3)
- Cloudflare Pages – безплатен хостинг за статични сайтове и JAMstack приложения
- Cloudflare Stream – видео стрийминг платформа
- Workers AI – изпълнение на AI модели на edge мрежата
- Cloudflare Images – оптимизация и доставка на изображения
Тези продукти са насочени към по-големи компании и разработчици, генерирайки приходи, които позволяват безплатният план да остане щедър.
Социална отговорност: Cloudflare активно подкрепя интернет свободата чрез инициативи като:
- Project Galileo – безплатна защита за организации, работещи в областта на човешките права, изкуствата и демокрацията
- Project Athenian – безплатна защита на официални избирателни сайтове
- Project Cybersafe Schools – безплатна Zero Trust защита за училища в САЩ
Навигация в контролния панел на Cloudflare
Контролният панел на Cloudflare предлага множество настройки. Ето детайлен преглед на основните секции, групирани по предназначение:
Сигурност и защита
Тези настройки контролират защитата на сайта от злонамерен трафик и неоторизиран достъп.
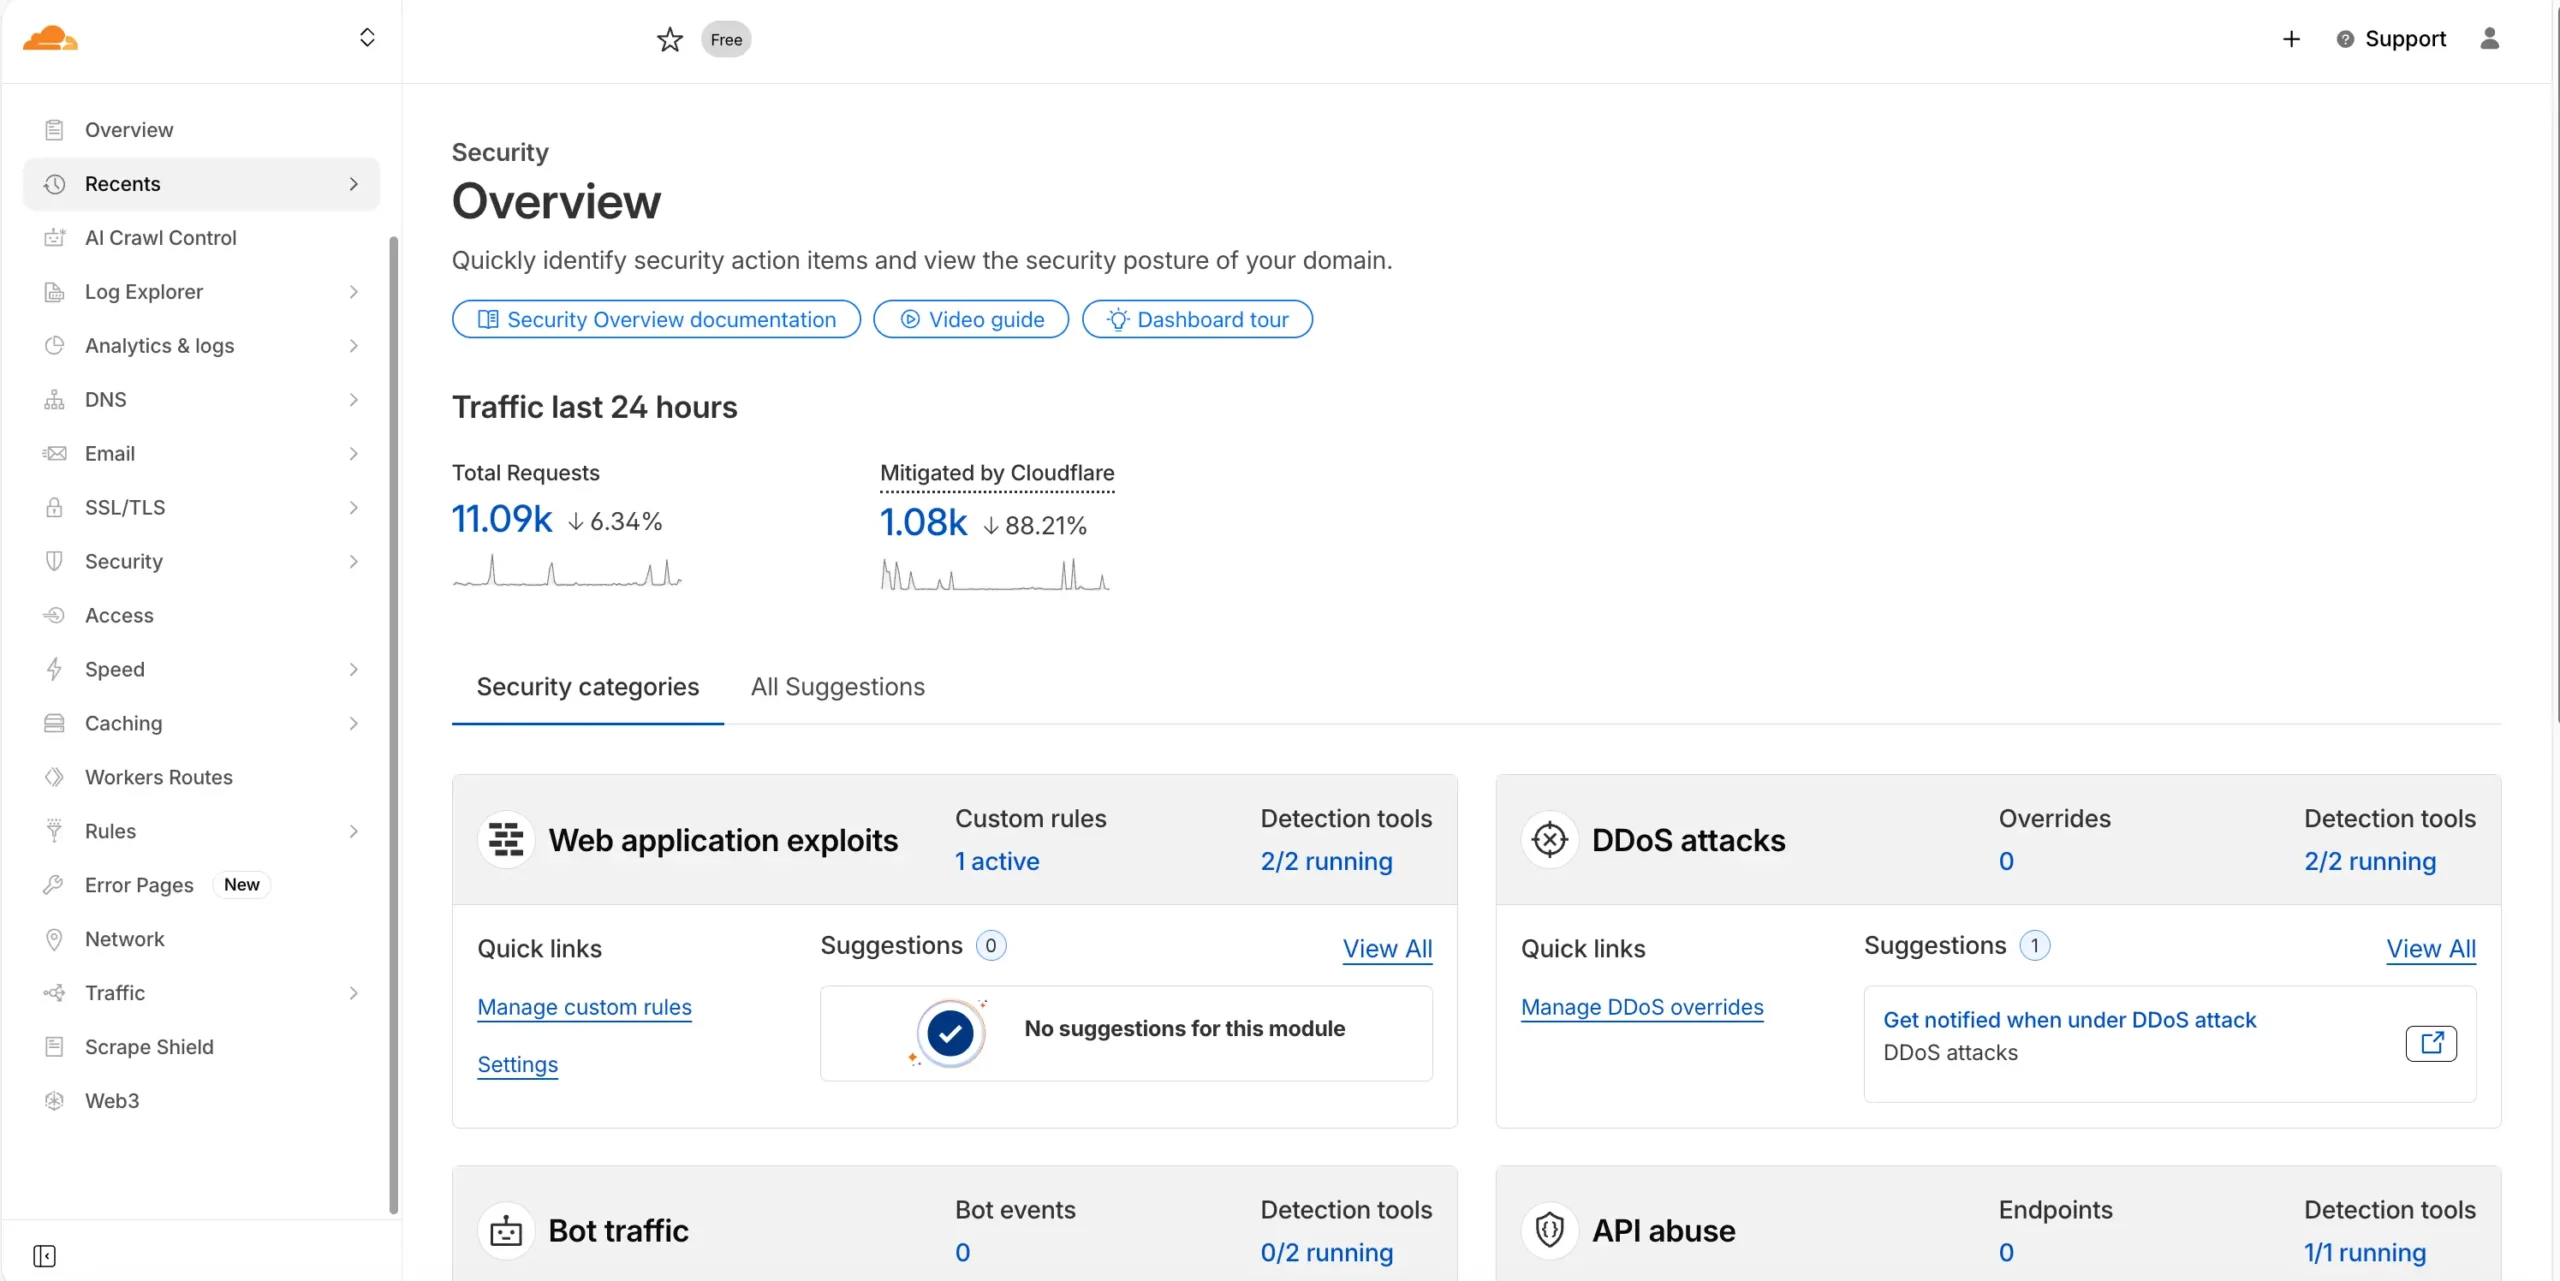
Security (Сигурност)
Централният хъб за всички настройки, свързани със сигурността на вашия сайт.
Основни функции:
- Security Level – определя колко агресивно Cloudflare ще предизвиква посетителите с CAPTCHA или JavaScript проверки. Опции: Off, Essentially Off, Low, Medium (препоръчително), High, I’m Under Attack!
- Bot Fight Mode – автоматично разпознава и блокира известни злонамерени ботове
- Challenge Passage – колко дълго да се помни, че посетител е преминал проверка (от 5 минути до 1 година)
- Browser Integrity Check – проверява HTTP headers за признаци на злонамерен софтуер
WAF (Web Application Firewall):
- Защита от SQL инжекции, XSS атаки, file inclusion и други OWASP Top 10 уязвимости
- В безплатния план получавате базови управляеми правила
- Възможност за създаване на custom правила (ограничен брой в Free план)
DDoS защита:
- Автоматична защита от L3/L4 атаки (мрежово ниво)
- HTTP DDoS защита с адаптивни алгоритми
- Режим „I’m Under Attack!“ – показва JavaScript предизвикателство на всеки посетител за 5 секунди
За повечето сайтове настройката Medium е оптимална. Ако забележите повишена злонамерена активност в Analytics, увеличете на High. Използвайте „I’m Under Attack!“ само при реална атака, тъй като забавя достъпа за легитимни потребители.
SSL/TLS
Управление на криптираната връзка между посетителите, Cloudflare и вашия сървър.
Секции:
- Overview – текущ режим на криптиране и бърз достъп до настройките
- Edge Certificates – управление на SSL сертификатите, които Cloudflare представя на посетителите. Universal SSL се активира автоматично.
- Origin Server – настройки за връзката между Cloudflare и вашия хостинг сървър
- Custom Hostnames – за SaaS приложения, които обслужват множество домейни
Origin Server настройки:
- Origin Certificates – безплатни 15-годишни сертификати от Cloudflare, валидни само за връзка между Cloudflare и вашия сървър (не са публично доверени)
- Authenticated Origin Pulls – допълнително удостоверяване чрез клиентски сертификат
Допълнителни опции:
- Always Use HTTPS – пренасочва всички HTTP заявки към HTTPS
- Automatic HTTPS Rewrites – автоматично променя HTTP линкове в страницата на HTTPS
- Minimum TLS Version – минимална версия на TLS протокола (препоръчително: TLS 1.2)
Ако имате Let’s Encrypt или друг валиден сертификат на сървъра, използвайте Full (Strict). Ако нямате сертификат и не можете да инсталирате, Flexible е временно решение, но планирайте миграция към Full (Strict).
Access
Контрол на достъпа до определени части от вашия сайт чрез допълнителна автентикация.
Приложения:
- Защита на административни панели (wp-admin, /admin)
- Ограничаване на достъпа до staging среди
- Създаване на защитени вътрешни инструменти
Методи за автентикация:
- Email OTP (еднократен код по имейл)
- Интеграция с identity providers (Google, GitHub, Azure AD, Okta)
- Service tokens за API достъп
Дори с безплатния план можете да добавите допълнителен слой защита на wp-admin, изисквайки email OTP преди достъп до логин страницата.
Scrape Shield
Защита на съдържанието от автоматично извличане.
Функции:
- Email Address Obfuscation – скрива имейл адресите от ботове чрез JavaScript кодиране, докато за реални потребители остават кликаеми
- Server-side Excludes – скрива чувствително съдържание от подозрителни IP адреси
- Hotlink Protection – предотвратява директно вграждане на вашите изображения в други сайтове (спестява bandwidth)
Email Obfuscation е безопасно да се активира за всеки сайт. Hotlink Protection може да създаде проблеми ако искате изображенията ви да се показват в социални мрежи или RSS четци.
AI Crawl Control
Нова функция за контрол върху AI ботове.
Какво прави:
- Блокира или позволява на AI компании (OpenAI, Anthropic, Google и др.) да индексират съдържанието ви за обучение на модели
- Различен от стандартните търсачки – тук контролирате дали AI модели могат да се учат от вашето съдържание
Ако създавате оригинално съдържание и не искате то да се използва за обучение на AI модели без компенсация, активирайте блокирането. Имайте предвид, че това не засяга класическото SEO индексиране от Google/Bing.
Технически настройки
Конфигурация на DNS, правила за обработка на заявки и мрежови настройки.
DNS
Сърцето на интеграцията с Cloudflare – тук се управляват всички DNS записи за домейна.
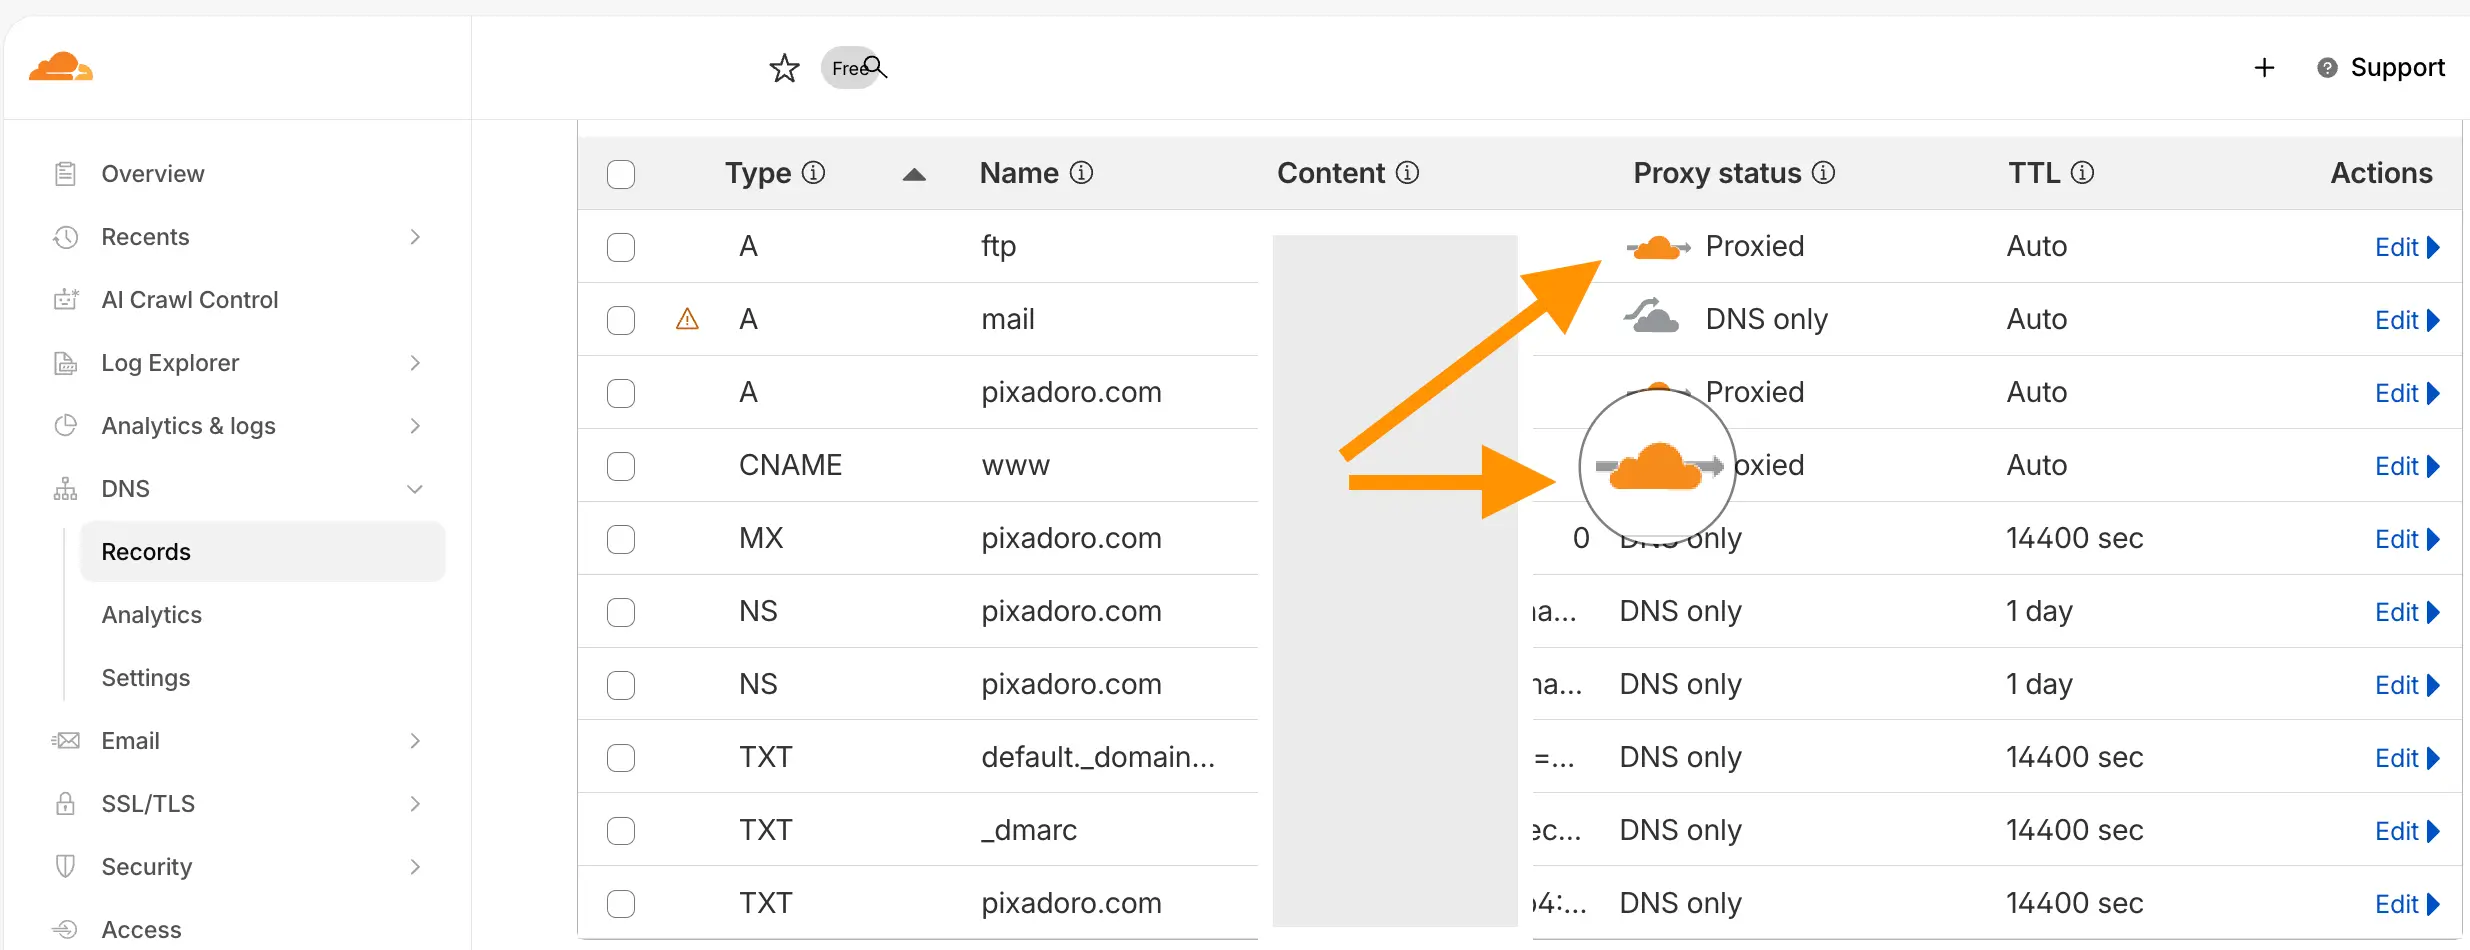
Типове записи:
- A – насочва домейн към IPv4 адрес
- AAAA – насочва домейн към IPv6 адрес
- CNAME – alias към друг домейн
- MX – настройки за имейл сървъри
- TXT – текстови записи (SPF, DKIM, верификации)
- NS – nameserver записи
Proxy статус (облачето):
- Оранжево облаче (Proxied) – трафикът минава през Cloudflare, получавате всички предимства (CDN, защита, SSL)
- Сиво облаче (DNS only) – Cloudflare служи само като DNS, трафикът отива директно към сървъра. Използвайте за: MX записи, FTP поддомейни, записи които не трябва да се проксират
TTL настройки:
- При Proxied записи TTL е автоматичен (обикновено 300 секунди)
- При DNS only записи можете да зададете custom TTL
- Съвет: Преди миграция или промени, намалете TTL на 60-120 секунди няколко часа предварително
DNSSEC:
- Допълнителен слой сигурност, предотвратяващ DNS spoofing
- Изисква активиране и в Cloudflare, и при регистратора на домейна
След първоначалната настройка, проверете всички записи внимателно. Cloudflare автоматично импортира съществуващите записи, но понякога пропуска някои. Уверете се, че MX записите имат сиво облаче.
Rules
Създаване на персонализирани правила за обработка на заявки.
Page Rules (3 безплатни): Класическият начин за създаване на правила базирани на URL pattern.
- Пренасочвания (301/302 redirects)
- Форсиране на HTTPS
- Промяна на cache level за определени страници
- Bypass на Cloudflare за определени URL-и
Примери:
*example.com/wp-admin/* → Security Level: High, Cache Level: Bypass
*example.com/*.jpg → Cache Level: Cache Everything, Edge TTL: 1 month
Transform Rules:
- Модификация на URL-и и HTTP headers
- URL Rewrites и Redirects
- Header modification (добавяне/премахване на headers)
Cache Rules:
- Детайлен контрол върху кеширането базиран на различни условия
- По-гъвкави от Page Rules за cache настройки
WAF Custom Rules:
- Създаване на firewall правила с custom логика
- Блокиране по IP, държава, ASN, User-Agent и др.
С ограничените 3 Page Rules в безплатния план, използвайте ги стратегически. Типична конфигурация: едно правило за wp-admin (bypass cache + high security), едно за статични файлове (aggressive cache), едно за специфични нужди.
Network
Мрежови настройки на ниско ниво.
Ключови опции:
- HTTP/3 (QUIC) – по-бърз протокол, особено при нестабилни връзки. Препоръчително: включено
- WebSockets – поддръжка на WebSocket връзки (необходимо за real-time приложения)
- Onion Routing – достъп до сайта през Tor мрежата
- IP Geolocation – добавя header с държавата на посетителя (полезно за geo-targeting)
- IPv6 Compatibility – автоматичен IPv6 за сайтове на IPv4 сървъри
- gRPC – поддръжка на gRPC протокол
- Pseudo IPv4 – решение за приложения, които не поддържат IPv6
За повечето сайтове настройките по подразбиране са оптимални. Активирайте HTTP/3 за подобрена производителност. WebSockets трябва да е включено ако използвате live chat, real-time notifications или подобни функции.
Workers Routes
Serverless JavaScript на edge мрежата на Cloudflare.
Какво е Workers:
Cloudflare Workers представлява serverless платформа, която позволява изпълнение на JavaScript и TypeScript код директно на edge сървърите на Cloudflare, разположени в над 330 локации по света. Вместо заявките да пътуват до централен сървър, логиката се изпълнява възможно най-близо до крайния потребител, което води до изключително ниска латентност – под 50 милисекунди за около 95% от интернет потребителите. Платформата елиминира нуждата от управление на сървъри, като осигурява автоматично скалиране според натоварването и позволява разработка и внедряване на глобални приложения без традиционната инфраструктурна сложност.
- Изпълнение на JavaScript/TypeScript код на всеки от 330+ Cloudflare сървъра
- Латентност под 50ms за 95% от интернет потребителите
- Без управление на сървъри, автоматично скалиране
Приложения:
- A/B тестване
- Персонализиране на съдържание по локация
- API gateway и rate limiting
- Модификация на responses/requests
Workers Routes позволява да насочите определени URL patterns към Worker scripts.
Workers е мощен инструмент за разработчици. Безплатният план включва 100,000 заявки на ден. Ако не сте запознати с serverless, можете да пропуснете тази секция.
Web3
Настройки за децентрализирани технологии.
Функции:
- IPFS Gateway – хостване на съдържание от InterPlanetary File System
- Ethereum Gateway – интеракция с Ethereum blockchain
Освен ако не работите с Web3 технологии, тази секция не е релевантна за повечето традиционни уебсайтове.
Анализи и логове
Мониторинг на трафика, производителността и сигурността.
Analytics & Logs
Визуализация на данни за трафика и производителността на вашия сайт.
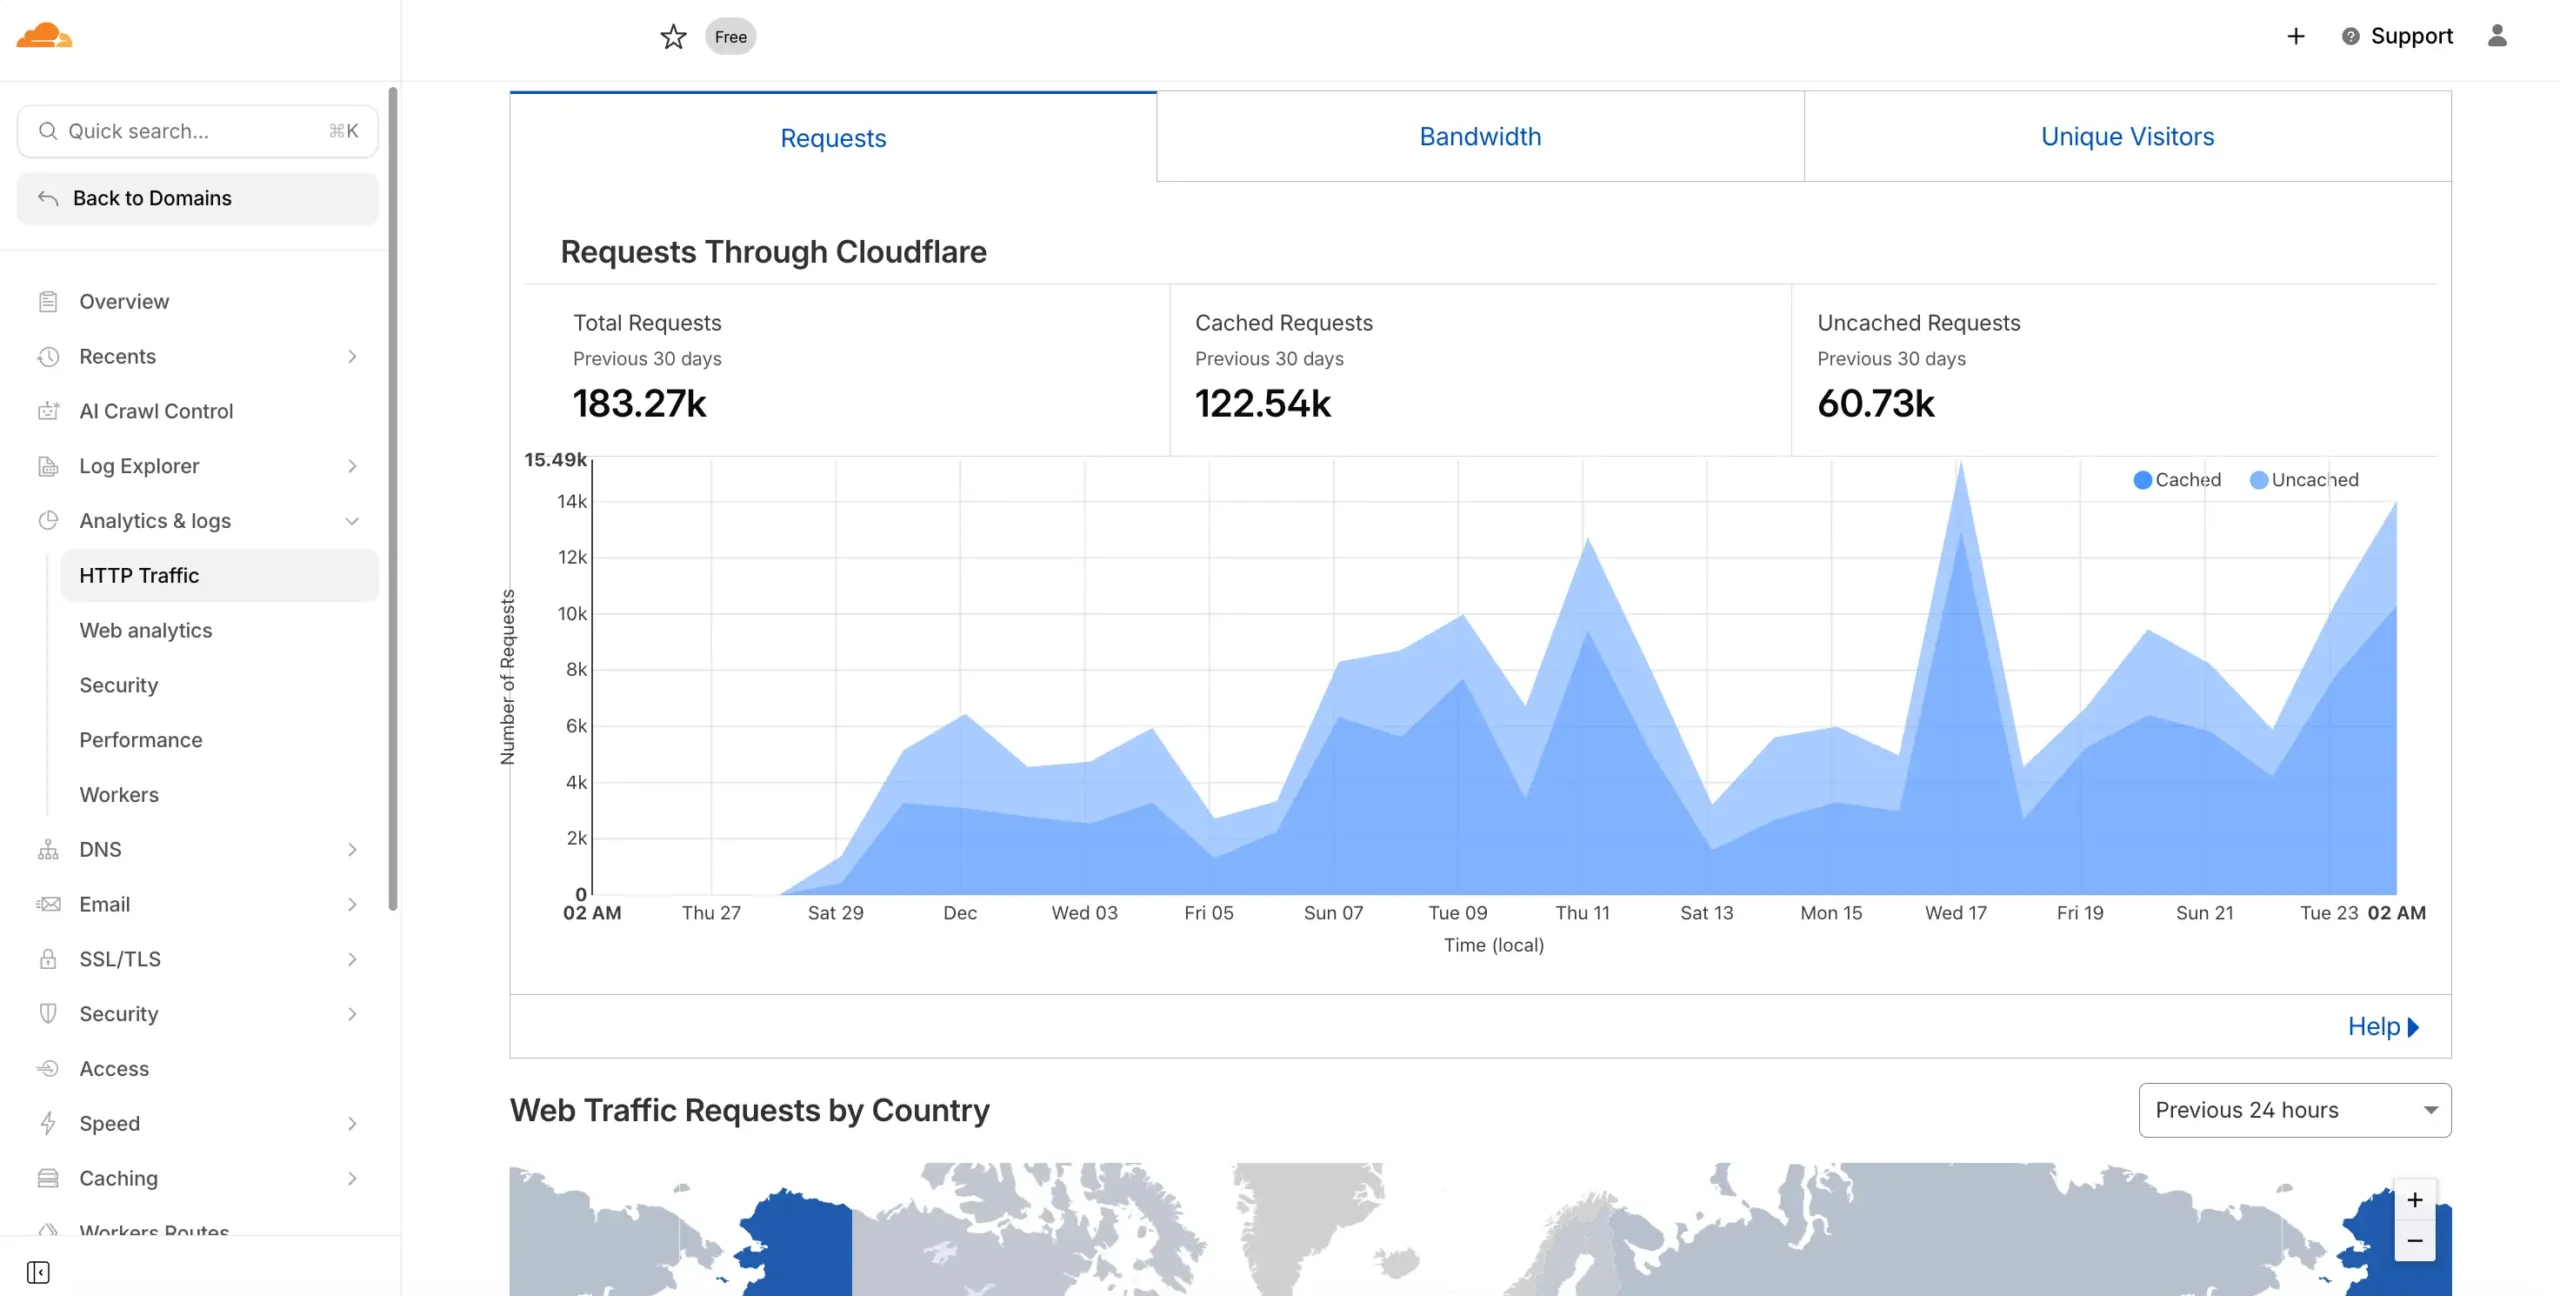
Traffic Analytics:
- Requests – брой заявки (total, cached, uncached)
- Bandwidth – използван трафик
- Unique Visitors – уникални посетители (базирано на IP)
- Page Views – прегледи на страници
Географско разпределение:
- Карта с разпределение на трафика по държави
- Полезно за разбиране на аудиторията и оптимизиране на таргетирането
Security Analytics:
- Блокирани заплахи по тип
- Top blocked IPs и държави
- WAF events и firewall activity
Performance данни:
- Core Web Vitals (LCP, FID, CLS) – в платените планове
- Cache performance – процент кеширан трафик
Времеви филтри:
- Безплатен план: последните 24 часа
- Pro/Business: до 30 дни историческ данни
Проверявайте Analytics поне веднъж седмично. Внезапен скок в blocked threats може да индикира опит за атака. Нисък cache hit ratio (под 50%) означава, че трябва да оптимизирате cache настройките.
Log Explorer
Детайлен преглед на индивидуални HTTP заявки.
Информация за всяка заявка:
- Timestamp, IP адрес, User-Agent
- Request/Response headers
- Status код, cache статус
- Време за отговор
Ограничения:
- Безплатен план: ограничен достъп
- За пълна функционалност: Enterprise план с Logpush
Log Explorer е полезен за debugging на специфични проблеми, но за ежедневен мониторинг Analytics е достатъчен.
Email (Email Routing)
Безплатно пренасочване на имейли за вашия домейн.
Какво прави:
- Приема имейли на @вашият-домейн.com
- Пренасочва ги към съществуваща пощенска кутия (Gmail, Outlook и т.н.)
- Не изисква собствен mail сървър
Примери:
- [email protected] -> вашият-личен@gmail.com
- [email protected] -> [email protected]
Настройки:
- Catch-all адрес – получава всички имейли към несъществуващи адреси
- Email Workers – програмна обработка на входящи имейли
Email Routing е отлично решение за малки бизнеси, които искат професионални имейл адреси без да плащат за отделна имейл услуга. Имайте предвид, че това е само за входяща поща – за изпращане с вашия домейн ви трябва SMTP услуга.
Скорост и оптимизация
Настройки за подобряване на производителността.
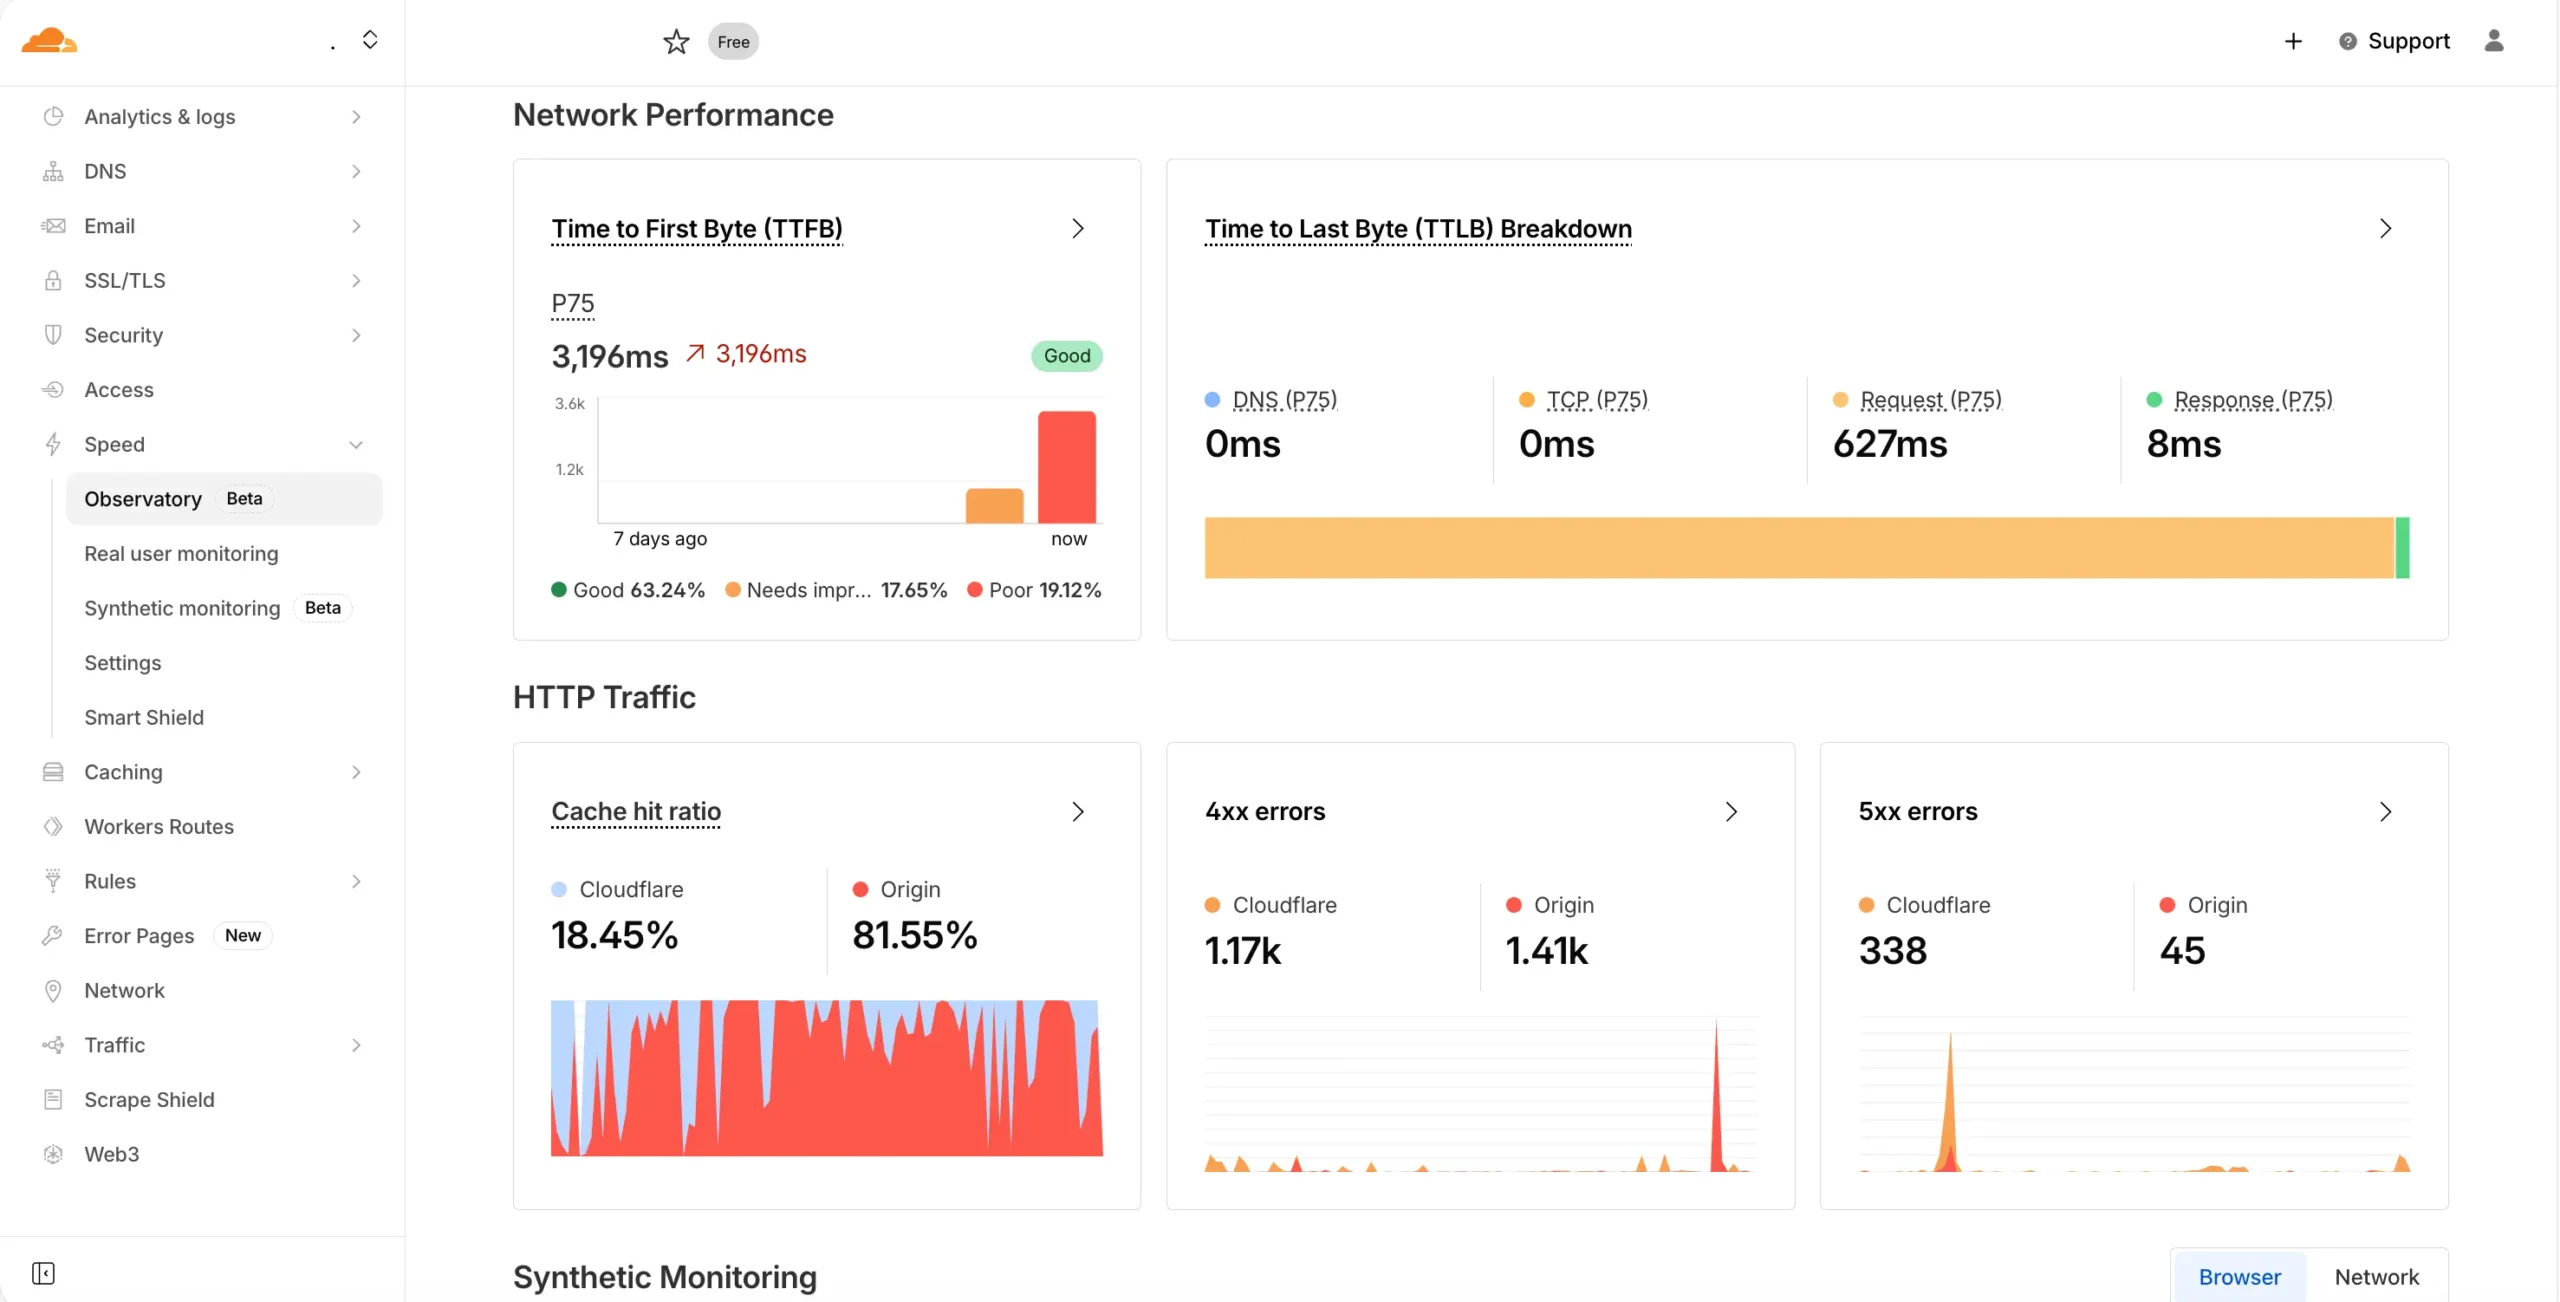
Speed
Инструменти за оптимизация на скоростта на зареждане.
Optimization секция:
Auto Minify:
- Премахва ненужни символи (whitespace, коментари) от CSS, JavaScript и HTML
- Намалява размера на файловете с 10-30%
- Внимание: При някои сайтове може да причини проблеми. Активирайте поотделно и тествайте.
Rocket Loader:
- Асинхронно зареждане на JavaScript
- Подобрява възприеманата скорост на зареждане
- Внимание: Може да счупи inline scripts и някои плъгини. Тествайте внимателно преди продукционна употреба.
Early Hints:
- Изпраща preload hints докато сървърът генерира страницата
- Браузърът започва да зарежда критични ресурси по-рано
- Безопасно за активиране
HTTP/2 Server Push (deprecated):
- Заменен от Early Hints
- Не се препоръчва за нови сайтове
Image Optimization (платени планове):
- Polish – автоматична оптимизация на изображения (lossy/lossless)
- Mirage – lazy loading и оптимизация за мобилни устройства
- Image Resizing – динамично преоразмеряване на изображения
Speed Test:
- Измерване на Core Web Vitals
- Сравнение с/без Cloudflare оптимизации
Започнете с Early Hints (безопасно). Auto Minify активирайте само за CSS първо, после JavaScript, после HTML – тествайки след всяка стъпка. Rocket Loader оставете за накрая и само ако имате проблеми със скоростта.
Виж още: Как да подобрим TTFB и времето за реакция на сървъра
Виж още: WebP изображения в WordPress (35% по-малък размер)
Caching
Контрол върху кеширането на съдържание.
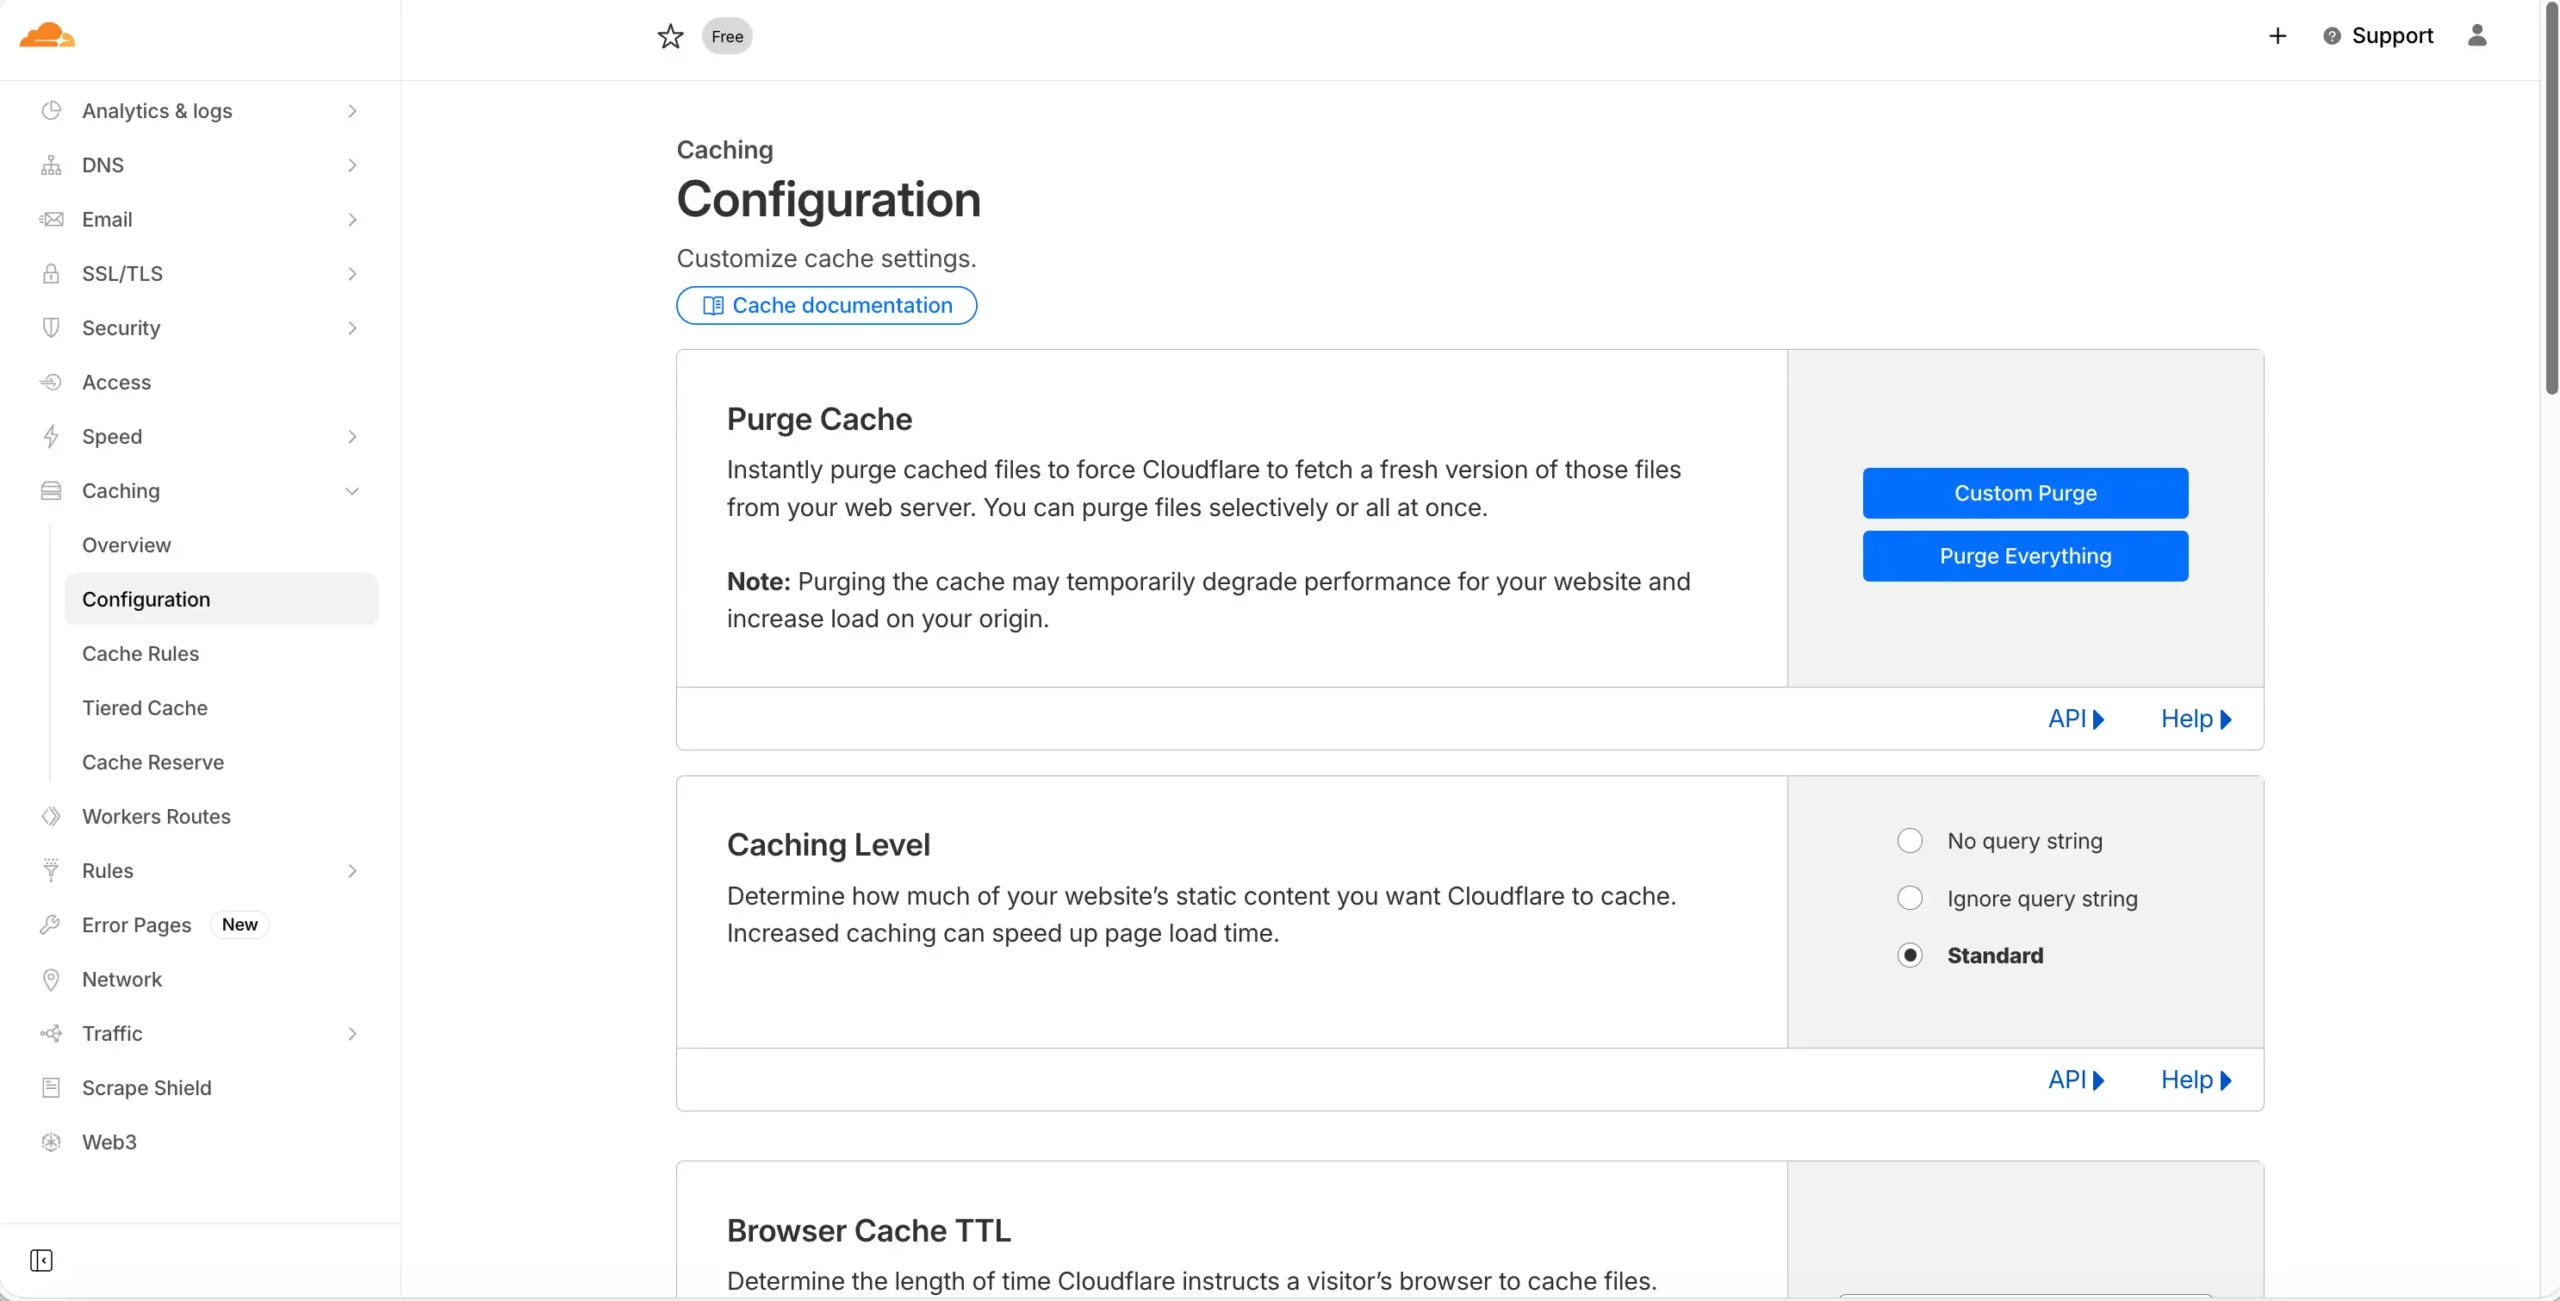
Cache Level опции:
- No Query String – кешира само URL-и без параметри
- Ignore Query String – кешира игнорирайки параметрите
- Standard (препоръчително) – различен кеш за всеки уникален query string
Browser Cache TTL:
- Колко дълго браузърът на посетителя да пази файловете
- Препоръчително: 4 часа до 1 ден за повечето сайтове
- За статични ресурси с версиониране: 1 година
Edge Cache TTL:
- Колко дълго Cloudflare да пази файловете
- По подразбиране: респектира Cache-Control headers от сървъра
Always Online:
- При недостъпност на сървъра, показва кеширана версия
- Силно препоръчително за продукционни сайтове
Development Mode:
- Временно спира кеширането за 3 часа
- Използвайте при работа по сайта, за да виждате промените веднага
Purge Cache:
- Purge Everything – изчиства целия кеш (използвайте след големи промени)
- Purge by URL – изчиства конкретни URL-и
- Purge by Tag/Prefix/Host – по-прецизно изчистване (Enterprise)
След обновяване на темата или значителни промени, използвайте „Purge Everything“. За ежедневни промени по съдържанието обикновено не е нужно ръчно изчистване – Cloudflare респектира cache headers.
Error Pages
Персонализиране на страниците за грешки.
Типове грешки:
- 5xx грешки – проблем със сървъра (500, 502, 503, 504)
- 1xxx грешки – Cloudflare-специфични грешки (1000-1099)
Custom Error Pages (Business план):
- Брандирани страници за грешки с вашия дизайн
- По-добро потребителско изживяване при проблеми
Always Online интеграция:
- При грешка първо се опитва да покаже кеширана версия
- Ако няма кеширана версия, показва error page
В безплатния план не можете да персонализирате error pages, но Always Online значително подобрява ситуацията при временни проблеми.
Traffic
Настройки за управление на трафика.
Load Balancing (платено):
- Разпределение на трафика между множество сървъри
- Health checks за автоматичен failover
- Географско балансиране
Argo Smart Routing (платено):
- Интелигентно маршрутизиране през най-бързите пътища в интернет
- Средно 30% подобрение на latency
- Таксуване базирано на трафик
Rate Limiting:
- Ограничаване на заявките от един IP
- Защита от brute force атаки
- Безплатен план: ограничени опции
Waiting Room (Business+):
- Виртуална опашка при голям трафик
- Предотвратява претоварване на сървъра
За малки и средни сайтове, настройките по подразбиране са достатъчни. Argo Smart Routing е добра инвестиция за сайтове с международна аудитория, където всяка милисекунда има значение.
Cloudflare Free vs. Paid: Сравнение на плановете
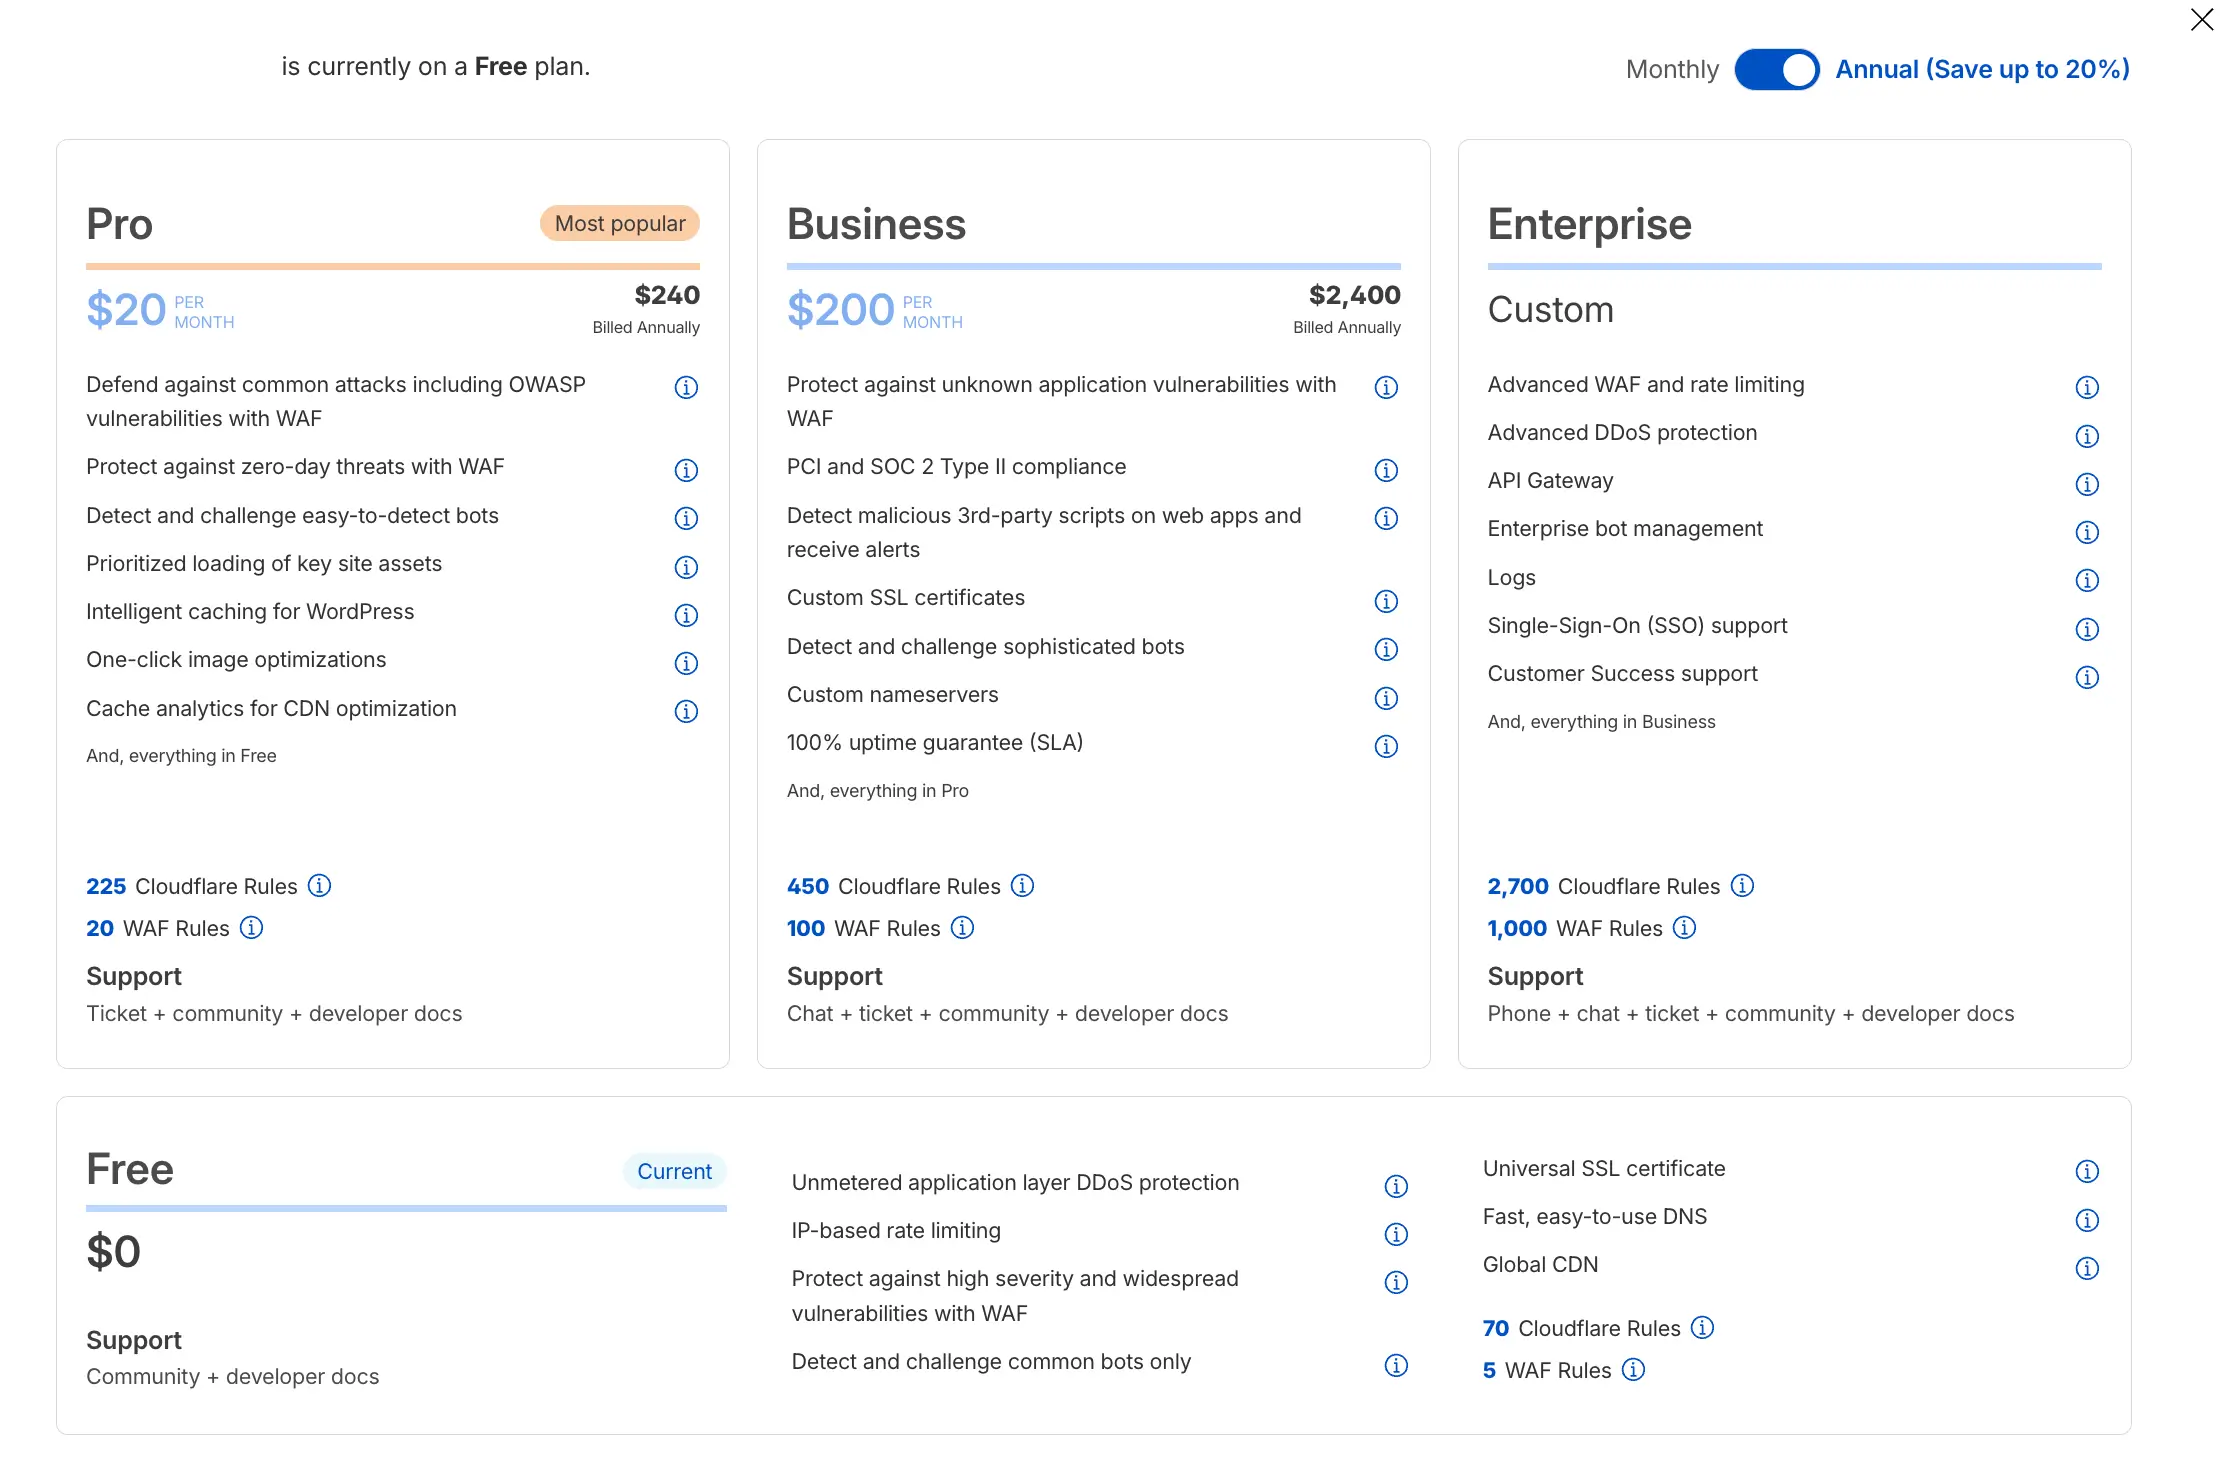
| Функция | Free | Pro | Business |
| CDN и DDoS защита | ✅ Неограничено | ✅ Неограничено | ✅ Неограничено |
| SSL сертификат | Universal | + Dedicated | + Custom certificates |
| WAF правила | Базови | Управляеми ruleset-и | Разширени + custom rules |
| Page Rules | 3 | 20 | 50 |
| Image Optimization (Polish) | ❌ | ✅ | ✅ |
| Мобилна оптимизация (Mirage) | ❌ | ✅ | ✅ |
| Cache Analytics | ❌ | ✅ | ✅ |
| Разширена аналитика | 24 часа | 7 дни | 30 дни |
| Custom Error Pages | ❌ | ❌ | ✅ |
| Приоритетна поддръжка | ❌ (Community) | 24/7 чат + телефон | |
| Uptime SLA | ❌ | ❌ | 100% гаранция |
| Argo Smart Routing | ❌ | Допълнително | Допълнително |
Актуалните цени и функционалности на отделните планове може да видите тук: https://www.cloudflare.com/plans/
Кога да преминете към платен план?
Pro план е подходящ за:
- Онлайн магазини с много изображения, които се нуждаят от Polish оптимизация
- Сайтове, изискващи по-фин контрол върху WAF правилата
- Проекти, при които производителността директно влияе на приходите
- Нужда от по-дълга история на аналитиката
Business план е необходим при:
- Критични за бизнеса приложения, изискващи SLA гаранция
- Нужда от приоритетна техническа поддръжка 24/7
- PCI DSS compliance изисквания за онлайн плащания
Важни особености и технически детайли
Преди да активирате Cloudflare, имайте предвид следните технически аспекти:
Кеширане
Какво се кешира по подразбиране: Cloudflare кешира статични файлове базирано на файловото разширение: CSS, JS, изображения (jpg, png, gif, webp, svg), шрифтове (woff, woff2, ttf), PDF документи и други статични ресурси.
Какво НЕ се кешира:
- HTML страници (динамично съдържание)
- API отговори
- Страници с Set-Cookie headers
- Автентикирани заявки
Стандартният TTL на edge кеша е 4 часа, но Cloudflare респектира Cache-Control headers от вашия сървър. Ако сървърът изпрати Cache-Control: max-age=86400, Cloudflare ще кешира за 24 часа.
Cache Everything: Чрез Page Rule можете да форсирате кеширане на HTML, но внимавайте – това може да покаже остаряло съдържание или да кешира персонализирани страници.
За WordPress сайтове, използвайте plugin като WPRocket, WP Super Cache или W3 Total Cache в комбинация с Cloudflare. Конфигурирайте плъгина да изпраща правилни Cache-Control headers.
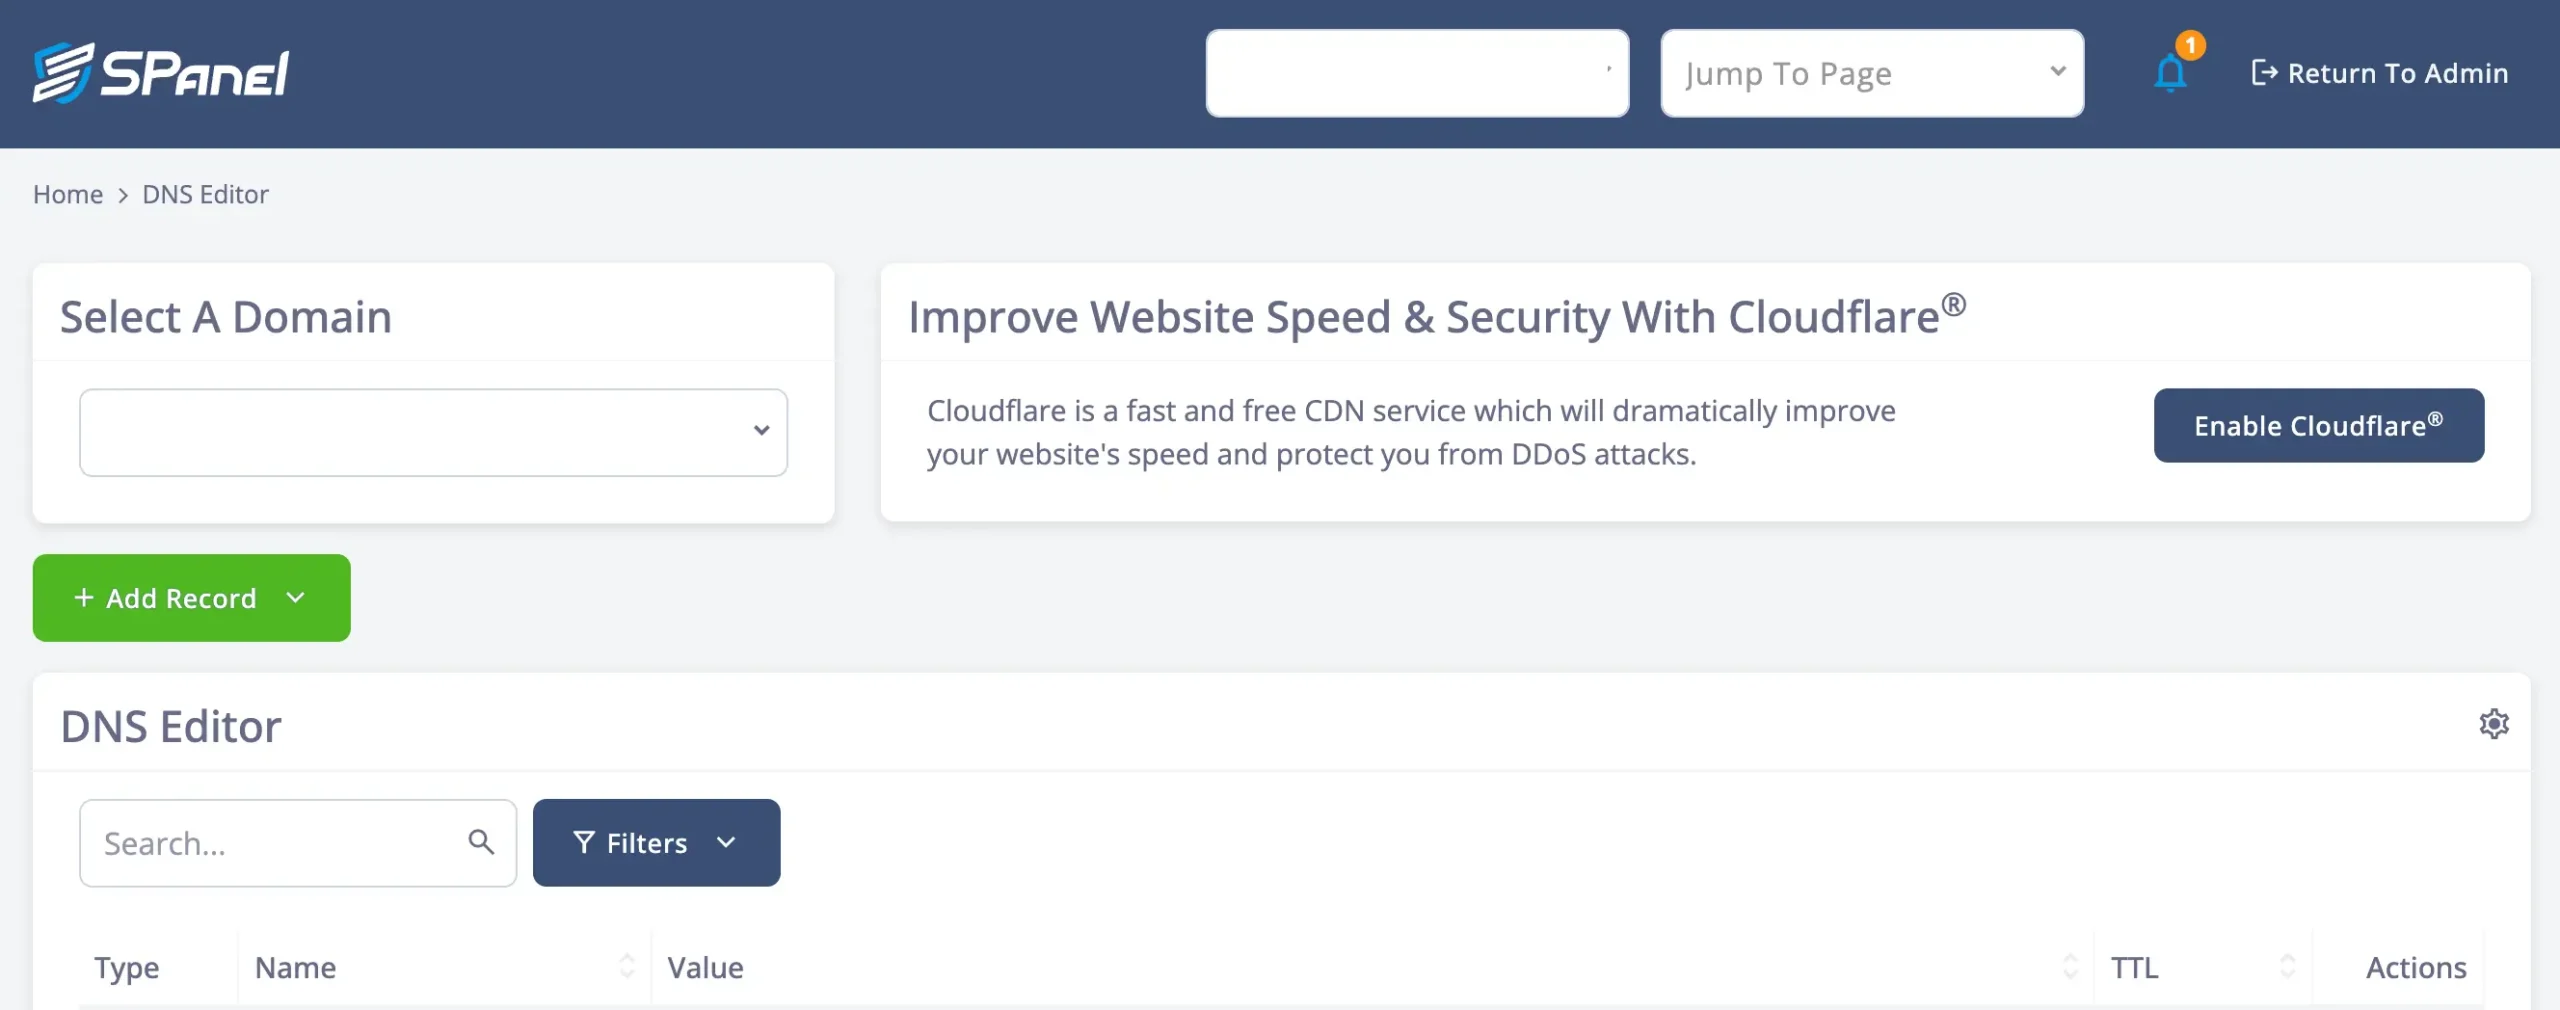
Някои хостинг компании като NS1.bg имат интеграция с Cloudflare за по-лесно управление на DNS записите и изчистване на кеша:
SSL особености
Universal SSL покритие:
- Основен домейн: example.com
- Първо ниво поддомейни: www.example.com, shop.example.com
- Второ ниво поддомейни: ❌ test.staging.example.com (изисква Advanced Certificate)
Време за издаване: Universal SSL сертификатът обикновено се издава в рамките на 15 минути до 24 часа след промяна на nameservers. Ако сертификатът не се появи след 24 часа, проверете DNS конфигурацията.
Криптиращи режими – кога кой да използвате:
- Flexible: Само ако хостингът не поддържа SSL изобщо (рядко днес). НЕ е подходящ за сайтове с форми, логин или плащания.
- Full: Ако имате self-signed сертификат на сървъра
- Full (Strict): Ако имате Let’s Encrypt или друг CA-signed сертификат. Това е препоръчителната настройка.
Внимание при Flexible режим: При Flexible режим връзката между Cloudflare и вашия сървър е некриптирана. Това означава, че ако някой има достъп до мрежовия трафик между Cloudflare и хостинга (например чрез компрометиран ISP), може да прихване данни. Посетителите виждат зелен катинар и HTTPS, но реално данните не са защитени по целия път.
TTL и DNS настройки
Стандартен TTL: Cloudflare използва TTL от 300 секунди (5 минути) за proxied записи. Това означава, че при технически проблем превключването между сървъри отнема около 5 минути.
Деактивиране на Cloudflare: Ако решите да деактивирате Cloudflare (да смените облачето от оранжево на сиво или да върнете оригиналните nameservers), имайте предвид:
- Промяната се разпространява според TTL на записите
- При TTL 300 секунди – около 5-10 минути
- Препоръчително е да зададете по-нисък TTL (60-120 секунди) няколко часа преди планирана промяна
Промяна на IP адреса
При активиране на Cloudflare, сайтът ви започва да се зарежда от IP адрес, принадлежащ на Cloudflare, вместо оригиналния IP на хостинга. Това е нормална част от функционирането на услугата и осигурява:
- Скриване на реалния IP на сървъра (защита)
- Маршрутизиране през Cloudflare мрежата
Последици:
- Приложения, които разчитат на реалния IP на посетителя, трябва да четат CF-Connecting-IP или X-Forwarded-For headers
- При WordPress, плъгинът „Cloudflare“ автоматично коригира това. Използването на този плъгин изисква обаче доъплнително заплащане.
- Firewall правила на сървъра, базирани на IP, трябва да се адаптират
Потенциални проблеми и решения
Mixed Content: Ако сайтът ви има HTTP ресурси (изображения, скриптове) вградени в HTTPS страница, браузърите ще ги блокират. Решения:
- Активирайте „Automatic HTTPS Rewrites“ в SSL/TLS настройките
- Поправете hardcoded HTTP URL-и в базата данни и темата
Redirect Loop: При Flexible SSL режим, ако сървърът ви форсира HTTPS, се получава безкраен redirect. Решения:
- Преминете към Full или Full (Strict) режим
- Деактивирайте HTTPS redirect на сървъра
Проблеми с Auto Minify/Rocket Loader: Някои JavaScript библиотеки и WordPress плъгини не работят коректно с тези оптимизации. Решения:
- Деактивирайте проблемната оптимизация
- Използвайте Page Rule за bypass на определени страници
- Добавете data-cfasync=“false“ атрибут на проблемни скриптове
WordPress специфично:
- Инсталирайте официалния Cloudflare плъгин за автоматично изчистване на кеш при публикуване
- Конфигурирайте W3 Total Cache или WP Super Cache да работи с Cloudflare
- Добавете Page Rule за wp-admin: Cache Level: Bypass, Security Level: High
Заключение
Cloudflare е инструмент, който всеки собственик на уебсайт трябва да обмисли сериозно. Безплатният план предоставя enterprise-ниво DDoS защита, глобален CDN и SSL сертификат – функционалност, която преди беше достъпна само за големи компании с големи бюджети.
Какво получавате с Free плана:
- Защита от DDoS атаки и злонамерен трафик
- Ускорено зареждане чрез глобалната CDN мрежа
- Безплатен SSL сертификат за HTTPS
- Намалено натоварване на хостинг сървъра
- Подробна аналитика за трафика и заплахите
- Always Online функционалност при проблеми със сървъра
Как да активирате Cloudflare:
- Направете си акаунт на cloudflare.com
- Добавете вашия домейн
- Cloudflare автоматично ще сканира съществуващите DNS записи
- Сменете nameserver записите при вашия домейн с тези, предоставени от Cloudflare
- Изчакайте пропагация (обикновено до 24 часа, често по-малко)
- Конфигурирайте SSL режим (препоръчително: Full Strict)
- Активирайте Always Online (по желание)
За повечето малки и средни сайтове безплатният план е напълно достатъчен. Когато бизнесът ви порасне и се появят специфични нужди (оптимизация на изображения, разширена аналитика, SLA гаранция), преминаването към платен план е лесно и безпроблемно.
Имате въпроси относно настройката на Cloudflare за вашия сайт? Свържете се с нас за консултация и съдействие.

